Alerta por fallas tecnológicas y ciberataques en Estados Unidos; afectan a la NSA, Apple y sitios de CNN y Zoom
Por Noticieros Rancherita del Aire
6 vistas6 min de lectura
Una serie de incidentes tecnológicos y de ciberseguridad registrados en Estados Unidos ha generado preocupación internacional, luego de que la Agencia de Seguridad Nacional (NSA) sufriera una interrupción en su red de comunicaciones clasificadas, Apple reportara fallas en varios de sus servicios y especialistas descubrieran un ataque informático que expuso a visitantes de sitios de grandes compañías, entre ellas CNN, Zoom y la BBC.
Los acontecimientos, registrados principalmente entre el lunes 16 y el martes 17 de noviembre, se suman a las interrupciones que durante los últimos días afectaron operaciones bancarias, servicios de Microsoft y el tráfico aéreo estadounidense.
Sin embargo, las autoridades de Estados Unidos han señalado que no existen evidencias de que los incidentes formen parte de un ataque cibernético coordinado, mientras que las investigaciones técnicas han identificado causas diferentes para varias de las fallas.
La situación ha puesto bajo atención la vulnerabilidad de las infraestructuras digitales de las que dependen gobiernos, empresas, instituciones financieras y millones de usuarios en todo el mundo.
Hackers introducen código malicioso en sitios de 178 organizaciones
Uno de los incidentes más relevantes fue descubierto por especialistas de ciberseguridad, quienes identificaron la distribución de código malicioso a través de una herramienta utilizada para personalizar páginas de internet.
El ataque afectó componentes utilizados por sitios de al menos 178 organizaciones, entre ellas CNN, Zoom, BBC, Salesforce, Equifax, HSBC e IKEA.
De acuerdo con una investigación del especialista Scott Helme, de la firma Report URI, los responsables aprovecharon una vulnerabilidad de la plataforma Optimizely, que permite a las empresas realizar pruebas y modificaciones en sus páginas web.
Los atacantes consiguieron introducir instrucciones maliciosas en archivos que los sitios de las organizaciones afectadas cargaban desde los servidores de ese proveedor tecnológico.
El mecanismo permitió que los visitantes de determinadas páginas recibieran código potencialmente peligroso sin tener conocimiento de ello.
Las herramientas utilizadas por los responsables estaban diseñadas para capturar información de tarjetas bancarias, obtener datos de navegación, sustraer cookies de sesión y modificar direcciones de billeteras de criptomonedas para desviar pagos hacia cuentas controladas por los atacantes.
Los investigadores también identificaron componentes dirigidos a dispositivos iPhone y iPad, mediante los cuales se intentaba aprovechar vulnerabilidades del sistema operativo iOS.
En total, los especialistas analizaron mil 611 archivos de Optimizely e identificaron 188 que contenían código malicioso, correspondientes a 178 organizaciones.
Aunque se confirmó la distribución de los archivos comprometidos, todavía no se conoce el número total de personas que pudieron resultar afectadas ni cuántos intentos de robo de información tuvieron éxito.
La presencia del código en páginas de CNN y Zoom tampoco significa necesariamente que sus sistemas internos hayan sido vulnerados o que sus servicios completos hayan dejado de funcionar.
Empresa reconoce ataque y anuncia medidas de seguridad
Optimizely confirmó que una persona no autorizada aprovechó una vulnerabilidad en su plataforma de experimentación para incorporar código malicioso en proyectos de algunos clientes.
La compañía informó que corrigió la falla, retiró los archivos alterados y adoptó medidas adicionales para proteger las cuentas potencialmente afectadas.
También señaló que notificó directamente a los clientes involucrados y que continúa investigando el alcance del incidente.
El caso representa un ejemplo de un ataque a la cadena de suministro digital, en el que los delincuentes comprometen una herramienta utilizada por numerosas organizaciones para distribuir contenido peligroso a través de sitios aparentemente confiables.
NSA sufre interrupción en su red de comunicaciones secretas
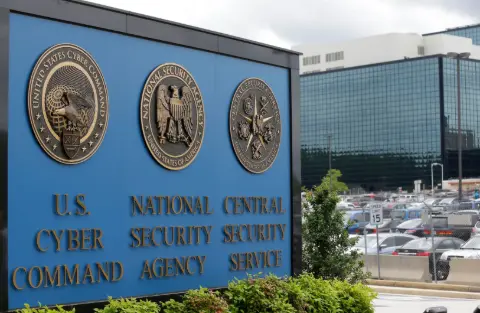
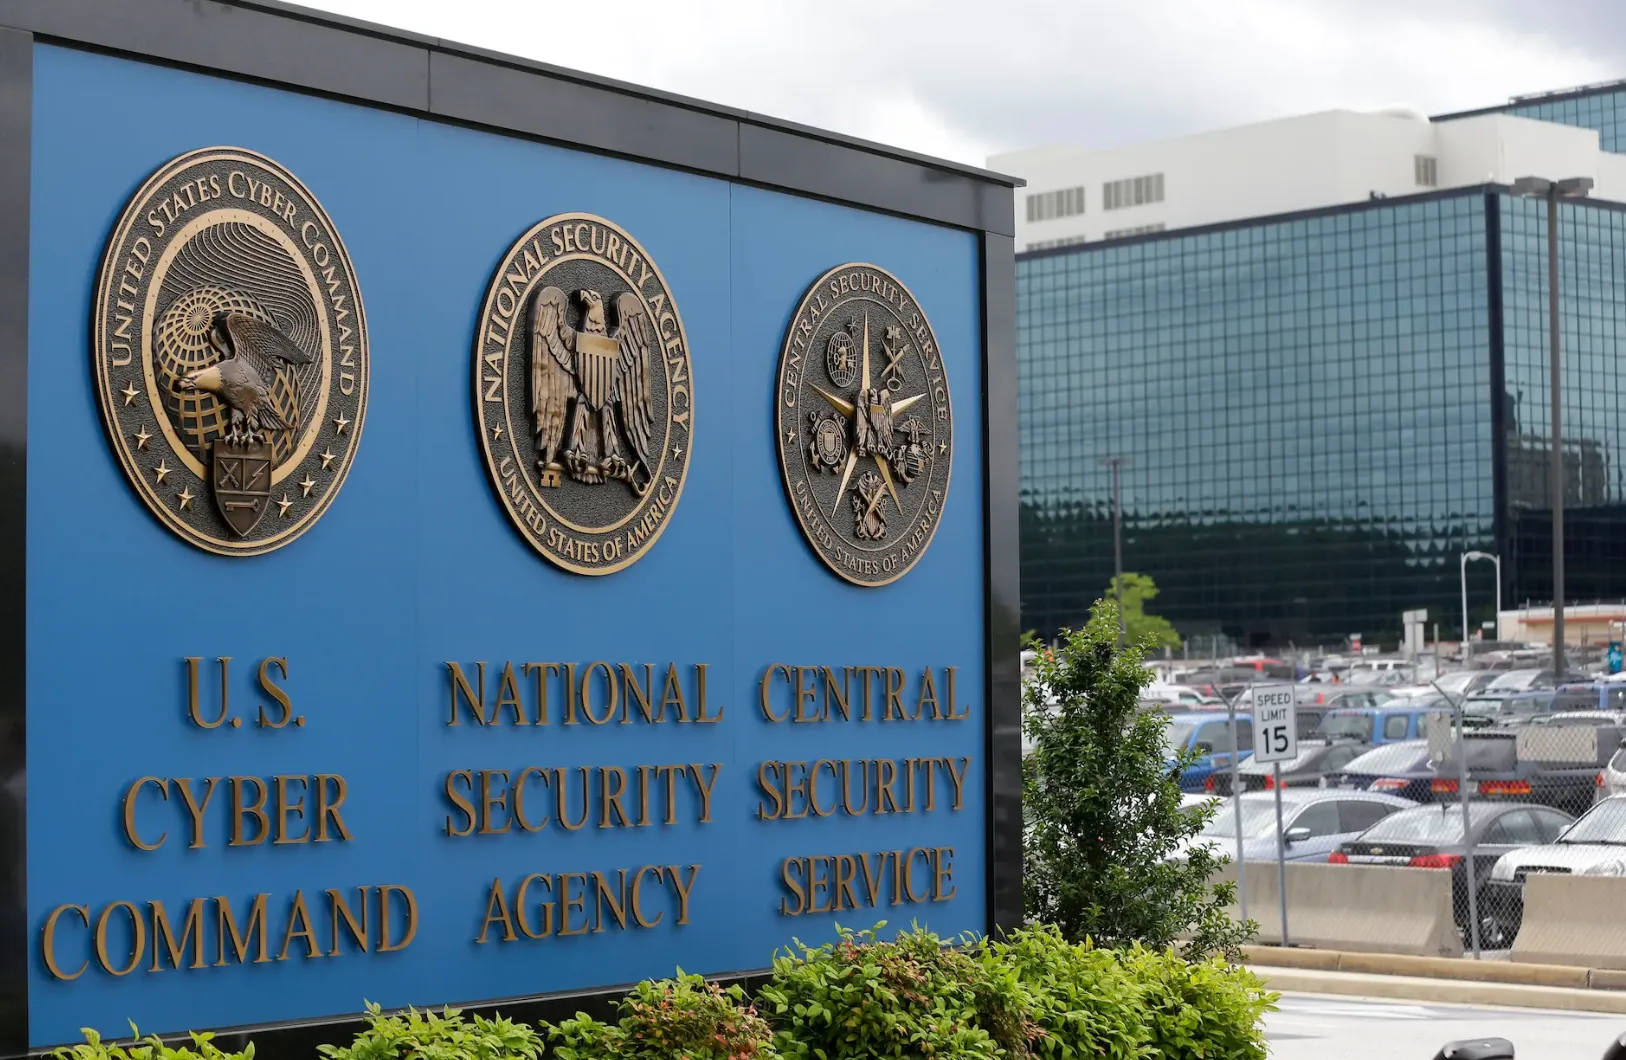
Por separado, la Agencia de Seguridad Nacional de Estados Unidos confirmó una interrupción temporal de sus sistemas internos, después de que la cadena CNN informara que su red de comunicaciones altamente clasificadas había dejado de operar normalmente.
La plataforma afectada, conocida como NSANet, permite a los empleados de la institución intercambiar información sensible relacionada con las actividades de inteligencia y seguridad nacional.
El incidente obligó a realizar ajustes temporales en las actividades del personal de la agencia, cuya sede principal se encuentra en Fort Meade, Maryland.
Posteriormente, la NSA explicó que la afectación ocurrió durante trabajos programados de mantenimiento y aseguró que sus capacidades esenciales permanecieron operativas.
La dependencia también destacó que su infraestructura dispone de sistemas de respaldo destinados a mantener las operaciones ante fallas técnicas.
Hasta el momento, no se han identificado evidencias de que la interrupción de NSANet haya sido provocada por un ataque informático.
Apple también registra fallas en sus plataformas
De manera simultánea, Apple reconoció problemas que afectaron diversos servicios utilizados por consumidores y empresas.
Entre las plataformas que presentaron interrupciones se encuentran App Store, Apple Music y AppleCare, además de dificultades para iniciar sesión en cuentas de iCloud.
Los problemas también alcanzaron determinadas herramientas internas de la compañía y operaciones de sus establecimientos comerciales.
Apple explicó que una actualización interna provocó las fallas y señaló que sus equipos trabajaron para restablecer el funcionamiento de los sistemas.
La empresa informó posteriormente que numerosos servicios habían sido recuperados, mientras continuaban las labores para normalizar los restantes.
No se ha establecido relación técnica entre las interrupciones de Apple, el problema de comunicaciones de la NSA y el ataque contra la plataforma Optimizely.
Estados Unidos acumula incidentes en servicios esenciales
Los acontecimientos se suman a una serie de problemas tecnológicos que recientemente afectaron distintos sectores de la economía estadounidense.
Entre ellos destaca una interrupción de Microsoft 365 que provocó dificultades para utilizar herramientas de correo electrónico y trabajo, como Outlook y Teams.
También se registraron problemas en sistemas de la Administración Federal de Aviación (FAA), que ocasionaron suspensiones temporales de vuelos y afectaciones a pasajeros en diferentes aeropuertos.
Por separado, fallas informáticas interrumpieron servicios bancarios y operaciones electrónicas de algunos usuarios de instituciones financieras estadounidenses.
Aunque la coincidencia temporal de estos acontecimientos ha generado especulaciones sobre posibles ataques coordinados, funcionarios de inteligencia estadounidenses han indicado que no cuentan con evidencia que permita establecer esa relación.
Las explicaciones conocidas incluyen problemas durante actualizaciones de sistemas, errores de software y fallas operativas independientes.
Recomiendan reforzar la protección de datos personales
El ataque descubierto en los componentes utilizados por los sitios de CNN, Zoom y otras compañías también ha renovado las recomendaciones de seguridad para usuarios de internet.
Especialistas aconsejan mantener actualizados los sistemas operativos y navegadores, utilizar mecanismos de autenticación de múltiples factores y revisar las operaciones financieras cuando exista sospecha de exposición de información.
También recomiendan evitar descargar archivos de procedencia desconocida y verificar cuidadosamente las direcciones de internet antes de proporcionar datos personales o realizar pagos electrónicos.
Para las empresas, el incidente evidencia la importancia de supervisar los componentes tecnológicos proporcionados por terceros y revisar los permisos que permiten ejecutar código externo en sus páginas web.
La sucesión de fallas y el ataque confirmado contra Optimizely muestran distintos riesgos de la dependencia tecnológica: desde interrupciones provocadas por mantenimiento y actualizaciones hasta vulnerabilidades que pueden facilitar el robo de información.
Por ahora, las autoridades estadounidenses mantienen que no existe evidencia de una operación coordinada contra la infraestructura digital del país, mientras las compañías afectadas continúan documentando y evaluando sus respectivos incidentes.